Как определить CGNAT и избежать опасного проброса портов
Пошаговая диагностика локального сервиса, внешнего адреса и дополнительных слоёв NAT без включения DMZ, UPnP и широкого проброса портов.
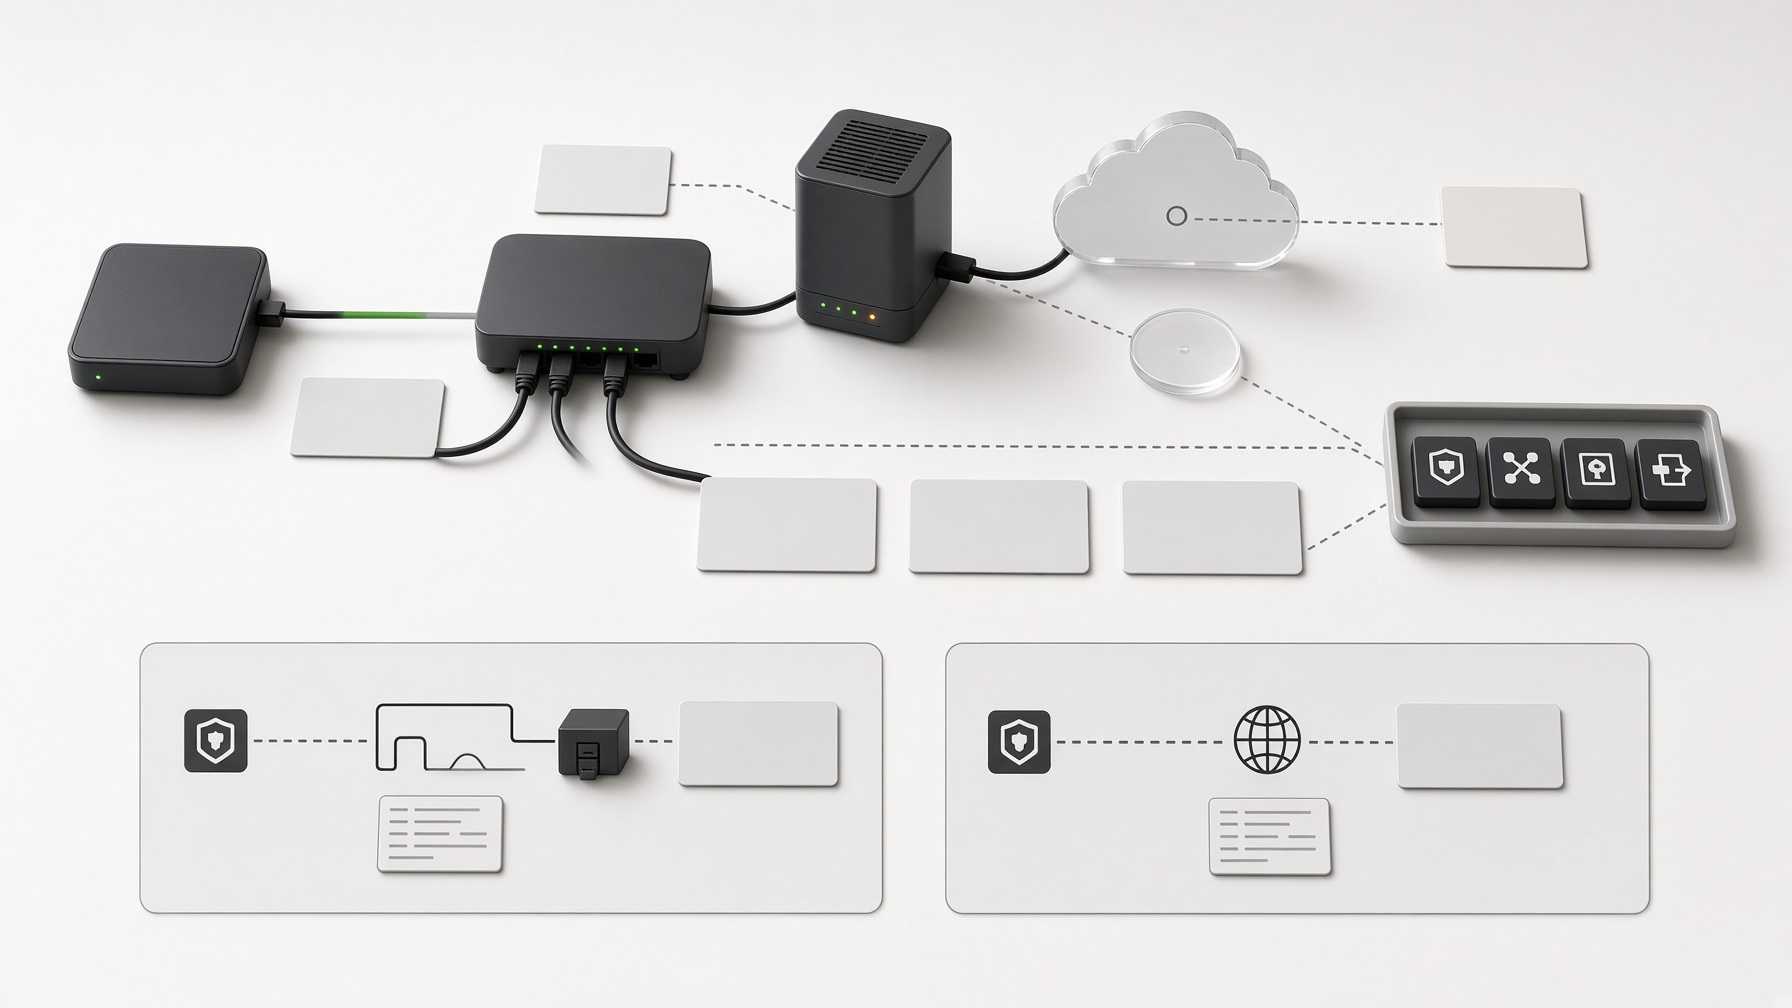
Чтобы понять, почему домашний сервис не виден из интернета, сначала не открывайте порты, а зафиксируйте схему адресов. Проверьте, что сервис работает внутри домашней сети, затем запишите IPv4-адрес на внешнем интерфейсе своего маршрутизатора и отдельно узнайте IPv4, который наблюдается снаружи. После этого классифицируйте адрес маршрутизатора: частный диапазон, пространство совместного использования 100.64.0.0/10 или глобальный адрес.
Адрес из 100.64.0.0/10 на внешнем интерфейсе является сильным признаком разделяемой адресации у провайдера. Адрес из 10.0.0.0/8, 172.16.0.0/12 или 192.168.0.0/16 показывает, что перед вашим маршрутизатором есть ещё один частный слой, но это может быть домашний второй маршрутизатор, модем в режиме маршрутизации или оборудование провайдера. Несовпадение внешнего адреса маршрутизатора и наблюдаемого адреса требует уточнения схемы, но само по себе не доказывает CGNAT. До диагноза не включайте DMZ, UPnP, удалённое управление и широкие правила переадресации.
Начните с локальной работоспособности сервиса
Проброс порта не исправляет сервис, который уже недоступен внутри дома. Поэтому первым проверяемым результатом должна быть локальная работа. Откройте сервис с другого устройства в той же домашней сети и убедитесь, что получаете именно ожидаемый ответ, а не сохранённую страницу, сообщение другого приложения или пустое соединение. Зафиксируйте, с какого устройства выполнялась проверка, к какому локальному адресу обращались и что считалось успешным результатом.
Если локальная проверка не проходит, внешнюю публикацию следует остановить. Причина может находиться в самом приложении, его привязке к сетевому интерфейсу, локальном межсетевом экране или домашней маршрутизации. Открытие входящего правила на маршрутизаторе не устраняет неверную локальную привязку и не создаёт отсутствующий путь внутри сети. Сначала добейтесь повторяемого локального результата, затем переходите к внешней схеме.
Критерий остановки: пока сервис не отвечает из домашней сети по тому адресу и тем способом, которые предполагается использовать дальше, никаких внешних правил не создают.
Соберите исходные данные без изменения настроек
Диагностика начинается с наблюдений, а не с эксперимента по открытию доступа. В журнал проверки внесите модель схемы своими словами: устройство с сервисом, домашний маршрутизатор, возможный модем или второй маршрутизатор, линия провайдера и внешний наблюдатель. Затем запишите IPv4 на внешнем интерфейсе именно вашего маршрутизатора. Не подменяйте его адресом компьютера в домашней сети: нужен адрес интерфейса, который смотрит в сторону провайдера или вышестоящего устройства.
Отдельно получите наблюдаемый внешний IPv4 с устройства, которое выходит в интернет через этот же домашний канал. На этом этапе не включайте VPN, не переключайте сеть и не меняйте правила маршрутизатора, иначе сравниваться будут разные пути. Если VPN уже используется, отметьте это в журнале и повторите наблюдение без него, когда это допустимо для вашей обычной схемы. Сам факт различия адресов ещё не объясняет, где выполняется преобразование.
Минимальная запись проверки
- работает ли сервис из домашней сети и какой ответ считается правильным;
- какой IPv4 указан на внешнем интерфейсе домашнего маршрутизатора;
- какой IPv4 независимо наблюдается снаружи для того же канала;
- есть ли перед маршрутизатором отдельный модем или другое маршрутизирующее устройство;
- использовались ли при наблюдении VPN, прокси или иной изменённый путь;
- какие правила входящего доступа уже включены и какие настройки оставлены выключенными.
Такая запись нужна не ради отчёта. Она не позволяет незаметно смешать локальную ошибку, второй домашний NAT и адресацию провайдера. Она также даёт исходное состояние для возврата, если позже потребуется временное точечное правило.
Классифицируйте адрес внешнего интерфейса
Если внешний интерфейс маршрутизатора получил адрес из 10.0.0.0/8, 172.16.0.0/12 или 192.168.0.0/16, этот адрес не имеет глобального значения и может повторяться в других сетях. Наблюдаемый признак здесь один: ваш маршрутизатор не находится непосредственно на глобальном IPv4. Однако по одному частному адресу нельзя решить, кто создал дополнительный слой.
Если на внешнем интерфейсе указан адрес из 100.64.0.0/10, это пространство предназначено для связи между оборудованием абонента и операторским преобразованием адресов. Такой результат является сильным признаком разделяемой адресации на стороне провайдера. При этом он не доказывает детали конкретной реализации, не описывает тарифные ограничения и не исключает другие особенности маршрута.
Если адрес на внешнем интерфейсе подтверждён как глобальный IPv4, он не относится к перечисленным частным и разделяемым диапазонам. Из этого всё равно нельзя заключить, что входящие соединения разрешены. Их может блокировать межсетевой экран маршрутизатора, политика провайдера или условия услуги. Публичный адрес также не исправляет локально неработающий сервис.
Сравните адреса, но не ставьте диагноз по одному совпадению
Совпадение глобального IPv4 на маршрутизаторе с независимо наблюдаемым внешним IPv4 согласуется с более простой схемой, в которой снаружи виден адрес вашего внешнего интерфейса. Но даже при совпадении входящий путь ещё нужно проверять отдельно и только после настройки минимально необходимого правила. Совпадение не является разрешением открыть административную панель, камеру или хранилище.
Несовпадение адресов показывает, что между внешним интерфейсом вашего маршрутизатора и наблюдателем есть дополнительная обработка. Возможны второй домашний маршрутизатор, модем в режиме маршрутизации, операторское преобразование, прокси, VPN или иная особенность провайдера. Поэтому запись «адреса различаются» является наблюдаемым флагом, а не готовым выводом.
Особенно осторожно следует читать ситуацию, когда адрес маршрутизатора выглядит глобальным, но снаружи наблюдается другой глобальный адрес. Это повод уточнить у провайдера, какой адрес реально назначен услуге, как устроена входящая связность и предусмотрен ли отдельный публичный адрес. Угадывание по одному наблюдению внешнего адреса здесь слабее прямого ответа провайдера о типе подключения.
Отделите домашний двойной NAT от адресации провайдера
Домашний двойной NAT возникает, когда ваш маршрутизатор подключён не напрямую к линии провайдера, а к другому устройству, которое тоже маршрутизирует и выдаёт частный адрес. Наблюдаемый признак — частный адрес на внешнем интерфейсе вашего маршрутизатора и наличие перед ним отдельного модема или маршрутизатора. В этом случае дополнительный слой находится в доступной вам домашней схеме, хотя его настройки могут быть неизвестны.
Адресация на стороне провайдера отличается тем, что дополнительный слой находится за границей домашнего оборудования. Адрес из 100.64.0.0/10 особенно ясно указывает на разделяемое пространство между абонентским устройством и операторским преобразованием. Частный адрес из других диапазонов тоже может быть выдан провайдером, но он не позволяет отличить операторский слой от домашнего без проверки физической и логической схемы.
Практический вопрос формулируется не как «у меня точно CGNAT?», а как «какой IPv4 назначен моему оборудованию, есть ли у услуги входящая IPv4-связность и можно ли получить отдельный публичный адрес?». Такой запрос отделяет наблюдение от политики конкретного оператора. Ответ следует записать вместе с датой проверки и названием услуги своими словами, не превращая предположение в постоянный факт.
Почему опасно открывать всё ради проверки
DMZ, UPnP и широкая переадресация не являются нейтральными диагностическими действиями. DMZ может направить на одно внутреннее устройство значительно больше входящего трафика, чем требуется для конкретного сервиса. UPnP позволяет приложениям создавать отверстия в межсетевом экране без отдельного ручного решения по каждому правилу. Удалённое управление маршрутизатором добавляет наружу ещё один интерфейс, который вообще не нужен для проверки домашнего приложения.
Кроме риска лишней внешней доступности, эти настройки плохо помогают диагнозу. Если вышестоящий NAT находится у провайдера, домашнее правило не создаст путь через него. Если сервис слушает только локальный интерфейс, широкое правило не заставит его отвечать по сети. Если перед вашим маршрутизатором есть ещё одно домашнее устройство, изменение только нижнего маршрутизатора не завершит маршрут.
Диагностический эксперимент должен отвечать на один вопрос и иметь понятный откат. Включение сразу нескольких механизмов меняет слишком много условий: после успешного соединения невозможно уверенно сказать, какое изменение сработало, а после неудачи остаются ненужные открытые пути. Поэтому сначала подтверждают адресную схему, затем выбирают один требуемый путь.
Выберите способ доступа с минимально необходимым открытием
После подтверждения схемы сравните два направления, у которых различается модель доверия. Первое — услуга публичного адреса и точечный входящий путь, если провайдер действительно предоставляет такую связность. Второе — управляемый исходящий туннель, который устанавливается из домашней сети к выбранной конечной точке. Такой исходящий путь переносит доверие к конечной точке, учётным данным и механизму аутентификации.
Ни один вариант не считается безопасным автоматически. Для выбранного пути должна существовать отдельная аутентификация сервиса, а не только знание внешнего адреса. Должен быть журнал подключений, в котором можно увидеть попытки доступа и результат. Открывается только тот путь, который нужен конкретному пользовательскому действию; административные интерфейсы маршрутизатора и других устройств в эту проверку не включаются.
IPv4 и IPv6 рассматриваются раздельно. Отсутствие входящей связности по IPv4 не исключает доступного IPv6, а наличие IPv6 не означает, что IPv4 настроен. Для каждого контура отдельно фиксируют адрес, правила межсетевого экрана, способ аутентификации и результат внешней проверки. Нельзя переносить вывод из одного протокола на другой только потому, что сервис один и тот же.
Критерии выбора пути
- Сервис стабильно работает внутри домашней сети.
- Понятно, где находится дополнительный NAT и кто управляет этим слоем.
- Провайдер подтвердил тип адреса и условия входящей связности, если вопрос зависит от его сети.
- Выбран один минимальный путь без DMZ, автоматического открытия правил и удалённого управления маршрутизатором.
- У сервиса есть отдельная аутентификация, а у доступа — проверяемый журнал.
- Известно, как отменить настройку и вернуть исходное состояние.
Разделяйте наблюдение, подтверждение и решение
В журнале полезно не смешивать четыре разных шага. Наблюдение — это то, что вы увидели без объяснения: локальный сервис отвечает или не отвечает, внешний интерфейс показывает определённый диапазон, наблюдаемый снаружи адрес совпадает или различается. Подтверждение — это проверка происхождения признака: найден ли второй домашний маршрутизатор, отключён ли VPN при сравнении, что сообщил провайдер о типе адреса и входящей связности.
Решение принимает владелец домашней сети после подтверждения схемы: не публиковать сервис, запросить публичный адрес, использовать управляемый исходящий туннель или создать одно точечное правило. В записи указывают не только выбранный вариант, но и причину отказа от более широких настроек. Формулировка «включили всё, потому что не работало» не содержит ни диагноза, ни границы внешней доступности.
Повторная проверка показывает, сохранились ли исходные условия после изменения. Сервис снова проверяют локально, затем проверяют только выбранный внешний путь и запись в журнале доступа. Если результат отличается от ожидаемого, решение не расширяют автоматически. Его возвращают на этап подтверждения: возможно, изменился маршрут, сравнивались разные каналы или ответ провайдера был понят слишком широко.
Такое разделение защищает от ложной уверенности. Адрес из известного диапазона остаётся наблюдаемым признаком, пока не установлено, какое устройство или сторона управляет преобразованием. Успешное внешнее соединение остаётся результатом конкретного пути, а не доказательством того, что остальные интерфейсы тоже следует открыть.
Проверьте результат извне и завершите работу
Внешнюю проверку выполняют не из той же домашней сети, а через независимый путь. Проверяется только требуемое пользовательское действие: соединение с выбранным сервисом, прохождение аутентификации и появление записи в журнале. Не следует одновременно проверять соседние сервисы или расширять правило при первой неудаче. Сначала сравните результат с записанной схемой и определите, на каком участке ожидание не подтвердилось.
Если путь не работает, вернитесь к критериям остановки. Повторно подтвердите локальный ответ, адрес внешнего интерфейса, наблюдаемый внешний адрес и ответ провайдера. Не превращайте неудачу в последовательность всё более широких правил. Отсутствие результата после точечной настройки означает, что модель пути неполна или один из её элементов настроен неверно; это не основание включать DMZ.
После успешной проверки удалите все временные правила, которые не нужны для постоянной работы. Убедитесь, что UPnP, удалённое управление и DMZ остались выключенными для этой задачи. В журнале сохраните итоговую схему, назначение единственного действующего пути, способ аутентификации, место проверки записей и порядок отключения.
Готовый диагноз состоит не из ярлыка «CGNAT», а из проверяемой цепочки: сервис работает локально, внешний интерфейс классифицирован, различие адресов объяснено, роль провайдера подтверждена, выбран минимальный путь, внешняя проверка прошла, временные изменения закрыты.